A campanha criminosa denominada “Operação CloudFire” expôs uma técnica avançada para contornar a autenticação de dois fatores (MFA) em ambientes corporativos. O método tira proveito dos convites do Google Agenda e emprega uma arquitetura em três camadas para escapar de filtros automáticos de reputação e de análises estáticas. A ação foi detectada em meados de agosto pela equipe de pesquisa da Material Security.
A análise técnica detalhada no whitepaper (relatório técnico) da empresa aponta que o sucesso do ataque depende da combinação de três fatores: redirecionadores legítimos, desafios de segurança autênticos e um proxy reverso dinâmico (um servidor intermediário posicionado entre os usuários e os sistemas reais). Os pesquisadores ressaltam que esses elementos precisam operar de forma conjunta e em tempo real.
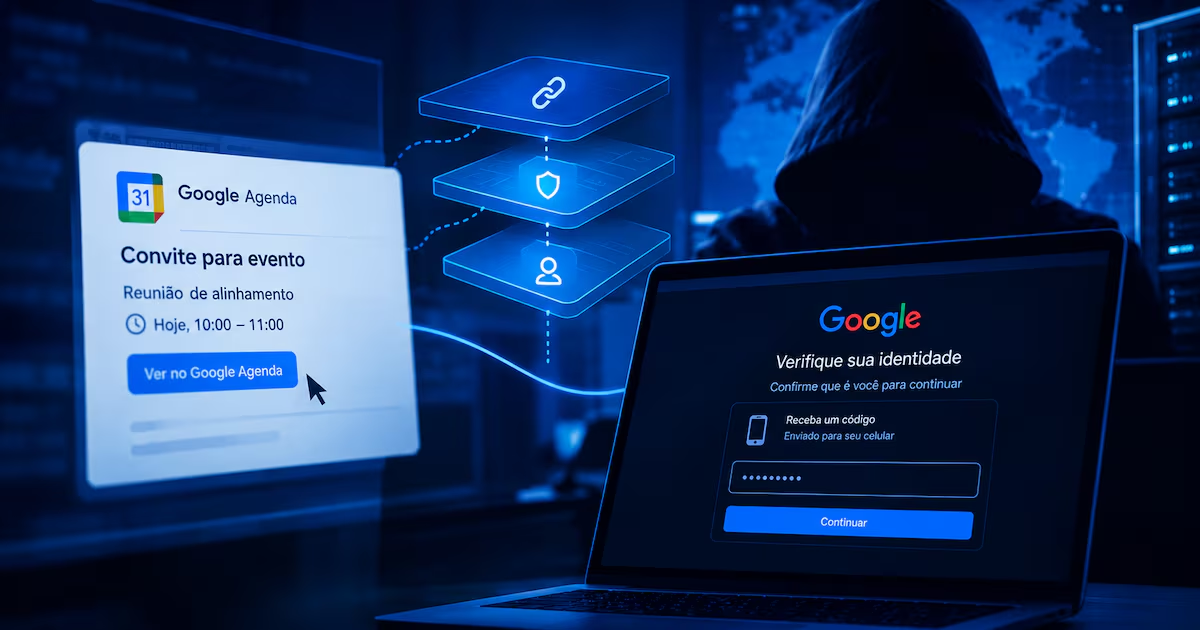
Golpes via convites de calendário roubam sessões do Google e contornam a autenticação Foto: Reprodução/ChatGPT
Anatomia das três camadas
O funcionamento técnico do esquema se assenta em uma infraestrutura modular, na qual cada etapa desempenha uma função específica para evitar detecções pelos mecanismos de segurança:
- Camada 1 (Isca): os convites são enviados às vítimas por cópia oculta (BCC) ou a partir de contas já comprometidas que mantinham comunicação prévia com o alvo. Os links nas mensagens não direcionam diretamente para servidores maliciosos; em vez disso usam o redirecionador oficial do Google (/url), siglas do Workspace ou ligações diretas a arquivos no Google Drive;
Dessa forma, quando os gateways de e-mail escaneiam a mensagem, o domínio, o certificado e a reputação aparentes pertencem integralmente ao Google.
- Camada 2 (Portão de defesa): os links secundários carregam um token hexadecimal (uma curta sequência alfanumérica) que ativa a interface e monitora a interação do usuário. O acesso passa por páginas de verificação que adotam o Cloudflare Turnstile;
Frequentemente, o Cloudflare Turnstile é entregue de forma legítima pela infraestrutura do próprio Cloudflare
- Camada 3 (Coletor e proxy): após a verificação humana, a página de captura é montada dinamicamente no navegador como um Binary Large Object (blob), um grande bloco binário mantido na memória temporária do browser. Isso impede que rastreadores estáticos encontrem arquivos estáticos para analisar. A partir daí, os invasores operam um proxy reverso que intercepta o fluxo real de autenticação do Google.
Nova campanha de convites de calendário rouba sessões do Google e contorna a autenticação Foto: Reprodução/Material Security
Quando a vítima informa a senha e confirma a verificação em duas etapas — por SMS, aplicativo autenticador ou o recurso numérico Tap-Yes — o sistema retransmite cada interação instantaneamente para a plataforma oficial. Essa troca captura a sessão ativa sem provocar alertas imediatos.
Infraestrutura descartável e os custos de mitigação
A operação chama atenção pela rapidez com que os criminosos substituem componentes comprometidos. Segundo o levantamento da Material Security, os operadores empregaram múltiplos registradores e dezenas de domínios cujas datas de registro antecederam em poucos dias (ou até minutos) o início das campanhas.
A dependência de serviços de nuvem e de certificados automatizados permitiu que a infraestrutura fosse rapidamente restabelecida após bloqueios. A ação coordenada dos pesquisadores com a Cloudflare para derrubar centenas de domínios e endpoints buscou desgastar o ecossistema dos operadores, forçando-os a registrar novos domínios, reemitir certificados TLS e reconfigurar servidores de backend.
Desafios operacionais para as equipes de segurança
O relatório reforça que abordagens tradicionais baseadas apenas na reputação de domínios ou na varredura de links em trânsito se mostram insuficientes, pois o vetor inicial explora superfícies pouco monitoradas pelos filtros convencionais de e-mail, como o Google Agenda.
Esquema técnico elaborado pela equipe de pesquisa da Material Security detalhando as três camadas da infraestrutura de phishing (isca, portão de defesa e coletor de credenciais/sessões) usada para desviar mecanismos de segurança e contornar a autenticação em duas etapas. Foto: Reprodução/Material Security
Como o furto de sessão concede acesso irrestrito a e-mails, arquivos e permissões via OAuth, os especialistas da Material Security destacam que as organizações devem implementar respostas automáticas e rápidas. As diretrizes de resposta a incidentes recomendam que as equipes de segurança consigam auditar logs, revogar sessões ativas e redefinir credenciais comprometidas em menos de uma hora, reduzindo o risco de exfiltração de dados corporativos sensíveis.
Saiba mais sobre a Operação CloudFire. Siga o TecMundo no X, Instagram, Facebook e YouTube e assine a nossa newsletter para receber as principais notícias e análises diretamente no seu e-mail.