O ecossistema de inteligência artificial (IA) sofreu um incidente de segurança quando a versão 1.107.0 do pacote Python LiteLLM foi comprometida em um ataque à cadeia de suprimentos. A ameaça, detectada inicialmente por pesquisadores da Upwind, e analisada por empresas como SafeDep, Socket e StepSecurity, distribuiu código malicioso projetado para capturar chaves de API, credenciais de nuvem e dados armazenados em navegadores.
Por sua vez, a equipe responsável pelo LiteLLM tratou o caso como prioridade máxima e abriu uma investigação minuciosa. Oliver Jensen, diretor de segurança da empresa, relatou que o ataque ocorreu após cibercriminosos obterem as credenciais de acesso de três engenheiros no GitHub. Os agentes maliciosos conseguiram executar e aprovar atualizações no sistema da organização, permitindo a propagação do código comprometido.
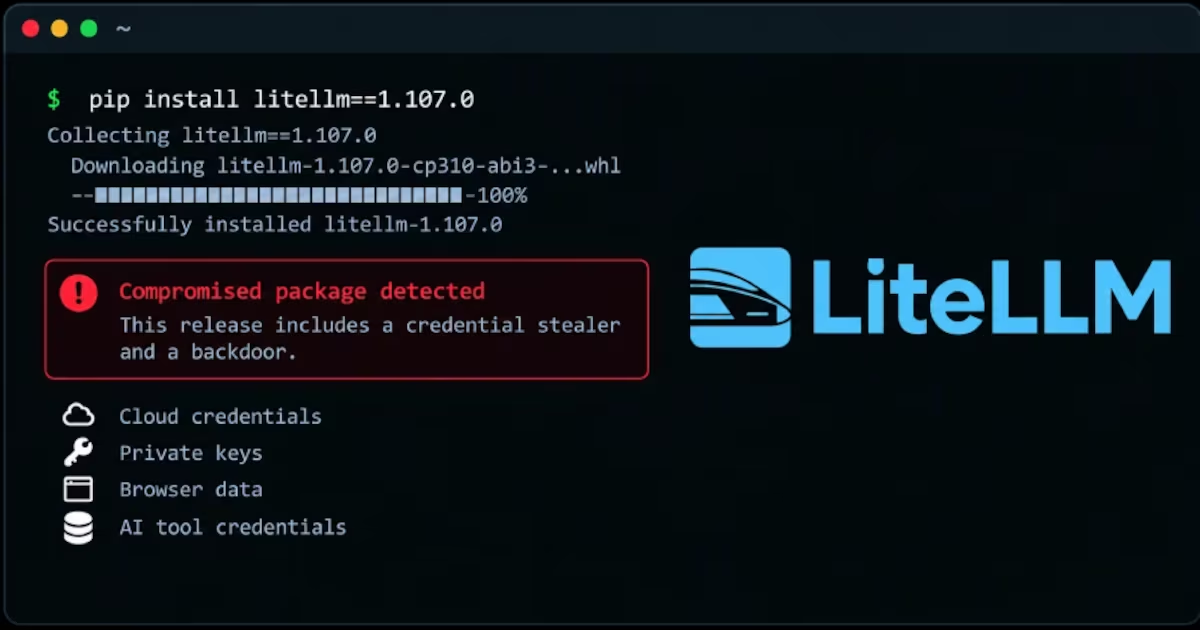
Linha de comando demonstrando a instalação da versão 1.107.0 do LiteLLM, que incluía um infostealer e uma backdoor oculta. Foto: Reprodução/LiteLLM
“Todos os tokens envolvidos neste ataque foram revogados”, declarou o executivo. Jensen também informou que a LiteLLM removeu temporariamente a maioria dos membros da organização no GitHub como medida preventiva.
Como o código malicioso opera nos sistemas
O pacote comprometido foi distribuído em repositórios oficiais de software e em instaladores de sistemas, potencialmente alcançando milhões de usuários. O risco é que o malware passa a operar automaticamente no computador sempre que o ambiente de programação Python é iniciado, mesmo que o usuário nunca tenha usado a biblioteca LiteLLM.
Infográfico que explica o impacto do ataque à cadeia de suprimentos no pacote LiteLLM. Foto: Reprodução/StepSecurity
A ameaça explora arquivos de inicialização automática do Python para executar duas cargas principais. A primeira atua como coletor de dados pessoais e corporativos, vasculhando por chaves de acesso a serviços de nuvem como AWS e Azure, senhas salvas em navegadores e credenciais de ferramentas de desenvolvimento. A segunda cria uma rotina que se conecta periodicamente a um repositório externo para baixar e executar novas instruções.
Especialistas da StepSecurity detalharam o funcionamento da ameaça em um relatório técnico divulgado nesta quarta-feira (21):
O primeiro payload funciona como um coletor de credenciais chamado privcollect, enquanto o segundo cria um processo em background que checa um repositório de controle a cada hora
Pesquisadores da StepSecurity
Medidas de contenção e recuperação para usuários
A gravidade do incidente exigiu respostas rápidas por parte de mantenedores e operadores de plataformas. A plataforma PyPI removeu a versão comprometida e repositórios de contêineres limparam as imagens afetadas, enquanto especialistas e analistas de plataformas como Upwind e StepSecurity discutem a necessidade de checagens mais rigorosas sobre a procedência do código.
Para quem instalou a versão comprometida, os pesquisadores indicam medidas além da simples desinstalação: como o malware inicia rotinas de coleta já na inicialização, qualquer ambiente em que a versão 1.107.0 tenha sido executada deve ser tratado como comprometido.
Alerta gerado pela ferramenta de segurança Socket apontando a presença de um malware conhecido na versão 1.107.0 do pacote. Foto: Reprodução/Socket
As orientações incluem travar a instalação numa versão anterior segura, especificamente a 1.106.2, e realizar imediatamente a rotação de todas as chaves de acesso, tokens de nuvem, senhas de banco de dados e credenciais de IA que possam ter sido expostas na máquina ou no servidor afetado.
Siga o TecMundo no X, Instagram, Facebook e YouTube e assine a nossa newsletter para receber as principais notícias e análises direto no seu e-mail.